اکاؤنٹ کھولنے کے بعد ضروری سکیورٹی سیٹنگز: 2FA، اینٹی فشنگ کوڈ، نکالنے کی وائٹ لسٹ
اکاؤنٹ بن گیا، شناخت کی تصدیق بھی ہو گئی، تو اگلے قدم میں سیدھے سکہ خریدنے کا دل کرتا ہے — میں وہ کیفیت سمجھتا ہوں، مگر سچ مشورہ یہی ہے کہ پہلے دس منٹ رک کر سکیورٹی سیٹنگز کر لیں۔ وجہ بالکل عملی ہے: ایکسچینج کے اکاؤنٹ میں آگے پیسے رکھنے ہیں، اور بازار کے علاوہ، اکاؤنٹ ہیک ہو جائے یا فشنگ کا شکار ہو جائے تو بھی پوری رقم غائب ہو سکتی ہے۔ یہ چند سیٹنگز آپ کے دس بارہ منٹ لیتی ہیں، اور جو خطرہ ٹالتی ہیں وہ آگے چل کر پوری رقم کے غائب ہونے کا ہو سکتا ہے۔ ایک ایک کر کے دیکھتے ہیں۔
01اکاؤنٹ کھولنے کے بعد سب سے پہلا کام سکیورٹی کیوں
نئے لوگوں کو اکثر ایک غلط فہمی ہوتی ہے: میرے اکاؤنٹ میں ابھی زیادہ پیسے نہیں، ہیک بھی ہو جائے تو نقصان کیا ہوگا، جب پیسے زیادہ ہوں گے تب سیٹ کر لوں گا۔ مسئلہ یہ ہے کہ جب آپ واقعی سکے خرید لیں، منتقلی کر لیں، اور پھر پلٹ کر سیٹنگز پوری کرنے جائیں، تو یا بھول جاتے ہیں یا دیر ہو چکی ہوتی ہے — ہیکنگ اور فشنگ اکثر اُسی "ابھی فرصت نہیں ملی" والے خالی وقت میں ہی ہوتی ہے۔
سکیورٹی سیٹنگز کا منطق سادہ ہے: یہ آپ کو پیسے کمانے میں مدد نہیں دیتی، مگر جب کچھ ہو جائے تو نقصان کو دروازے پر ہی روک لیتی ہے۔ یہ ایک بار کی محنت اور دیر تک کا فائدہ ہے، اس لیے جتنا جلدی کریں اتنا بہتر۔ نیچے تین چیزیں بنیادی ہیں۔
ایک سچی بات اور: کرپٹو اثاثوں اور بینک اکاؤنٹ میں ایک بڑا فرق ہے — اکثر بار جو نکل گیا واپس نہیں آتا۔ بینک میں غلط رقم چلی جائے تو شکایت اور منجمد کرانے کی گنجائش ہوتی ہے، چین پر ایک بار سکہ نکل کر تصدیق ہو جائے تو بنیادی طور پر وہ پانی کی طرح بہہ گیا۔ اِسی خاصیت کی وجہ سے دروازے کا تالا اور بھی اہم ہو جاتا ہے۔ آپ "کچھ ہو جانے کے بعد سنبھال لیں گے" پر بھروسا نہیں کر سکتے، صرف پہلے سے دفاع کھڑا کرنے پر ہی۔ یہی اصل وجہ ہے کہ میں نے یہ سکیورٹی والا مضمون سکہ خریدنے سے پہلے رکھا ہے اور بار بار آپ کو پہلے کر لینے کو کہتا ہوں۔
02دو مرحلوں والی تصدیق (2FA): اکاؤنٹ کا اصل تالا
2FA کا مطلب یہ ہے کہ لاگ اِن یا کسی حساس عمل کے وقت، پاس ورڈ کے علاوہ ایک متحرک تصدیقی کوڈ بھی ڈالنا پڑتا ہے۔ اِس طرح، پاس ورڈ کوئی چرا بھی لے تو سامنے والا صرف پاس ورڈ سے اندر نہیں آ سکتا — کیونکہ وہ ہر تیس سیکنڈ میں بدلنے والا کوڈ آپ کے موبائل میں ہے۔ یہ اکاؤنٹ کا سب سے اہم تالا ہے۔
2FA بنیادی طور پر دو طرح کا ہے، ہر ایک کی اپنی جگہ ہے:
- تصدیق کنندہ ایپ (Authenticator) — ایک ایپ نصب کریں، بائننس کے دیے QR کوڈ کو اسکین کریں، پھر یہ آف لائن متحرک کوڈ بناتی ہے۔ ایس ایم ایس نیٹ ورک پر منحصر نہیں، نسبتاً زیادہ مستحکم، اسے بنیادی بنانے کا مشورہ ہے۔
- ایس ایم ایس تصدیق — موبائل نمبر جوڑ کر ایس ایم ایس کوڈ لینا۔ شروع کرنا آسان، مگر ایس ایم ایس نسبتاً کم مستحکم ہے اور چوری ہونے کا خطرہ ہے، معاون کے طور پر مناسب۔
تصدیق کنندہ ایپ جوڑنے کے قدم: بائننس کی "Security" سیٹنگز میں "Authenticator" ڈھونڈیں ← یہ آپ کو ایک QR کوڈ اور ایک سیکرٹ کی دیتا ہے ← تصدیق کنندہ ایپ سے کوڈ اسکین کریں ← ایپ کے بنائے 6 ہندسوں والے کوڈ کو واپس ڈال کر تصدیق کریں۔
تصدیق کنندہ کے لیے Google Authenticator کی جگہ بائننس کی اپنی ایپ Binance Authenticator بھی استعمال کی جا سکتی ہے؛ بائننس کی 2023 کی بلاگ پوسٹ کے مطابق یہ اپنا ڈیٹا کلاؤڈ میں نہیں، آپ کے آلے پر ہی رکھتی ہے۔ بائننس پاس کی (passkey) کو بھی سپورٹ کرتا ہے: مدد مرکز کے مطابق اِس کے لیے بائننس ایپ 2.60 یا اس سے نیا ورژن اور iOS 16 / Android 9 یا اس سے نیا سسٹم چاہیے، اور راستہ ہے ایپ میں [Account Center] → [Security] → [Passkeys (Biometrics)] → [Add Passkey]۔
تصدیق کنندہ جوڑتے وقت اسکرین پر وہ سیکرٹ کی (ریکوری کوڈ) ایک نقل ضرور محفوظ کریں — اسے آف لائن لکھ کر کسی محفوظ جگہ رکھیں، صرف اِسی ایک موبائل میں نہ رکھیں۔ کہیں موبائل کھو جائے، ایپ غلطی سے ہٹ جائے، یا نیا موبائل لیں، تو اِسی سیکرٹ کی سے ہی نئے آلے پر 2FA بحال ہو سکتا ہے۔ محفوظ نہ کی ہو تو آپ اپنے ہی اکاؤنٹ سے باہر بند ہو سکتے ہیں اور صرف سپورٹ کی اپیل کا راستہ بچتا ہے، جو سست اور تھکا دینے والا ہے۔
تصدیق کنندہ کا متحرک کوڈ اور ایس ایم ایس کوڈ، دراصل پاس ورڈ ہی کی طرح صرف آپ ہی کی چیز ہیں۔ جو بھی (بشمول وہ جو خود کو سپورٹ کہے) آپ سے یہ کوڈ مانگے، وہ دھوکے باز ہے۔ کوئی باقاعدہ پلیٹ فارم چیٹ یا فون پر آپ سے 2FA کوڈ نہیں مانگتا۔
03اینٹی فشنگ کوڈ: جعلی ای میل ایک نظر میں پہچانیں
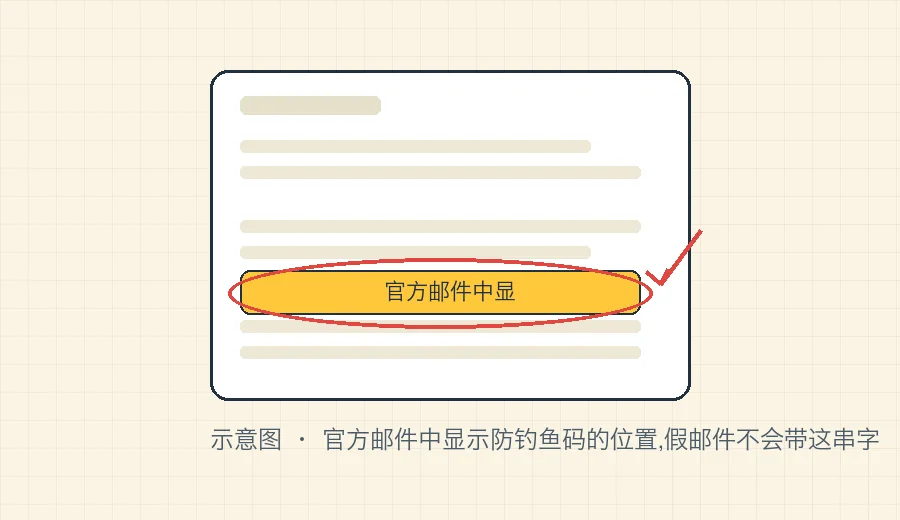
یہ چیز بہت سے نئے لوگوں نے سنی نہیں ہوتی، مگر خاص طور پر کارآمد ہے۔ اینٹی فشنگ کوڈ آپ کا اپنا مقرر کردہ ایک نشان ہوتا ہے (جیسے کوئی جملہ یا حروف کا مجموعہ)۔ مقرر کر لینے کے بعد، بائننس کی بھیجی سرکاری ای میل پر یہ نشان لگا ہوتا ہے؛ جبکہ دھوکے باز کی بنائی جعلی ای میل، چونکہ اسے معلوم نہیں کہ آپ نے کیا مقرر کیا ہے، اس پر یہ نشان نہیں ہوتا۔
اِس طرح جب آپ کو "اکاؤنٹ میں خرابی" یا "تصدیق کریں" قسم کی ای میل آئے، تو ایک نظر دیکھیں کہ آپ کا اینٹی فشنگ کوڈ موجود ہے یا نہیں، اصل اور جعلی فوراً پہچان لیں:
- آپ کا اینٹی فشنگ کوڈ موجود ہے ← زیادہ امکان ہے کہ سرکاری ہے، مگر بھیجنے والے کا پتا پھر بھی دیکھیں اور اندر کا لنک نہ دبائیں؛ لاگ اِن، نکالنا یا سیٹنگ بدلنی ہو تو خود سرکاری سائٹ یا ایپ کھولیں۔
- نہیں ہے، یا کوئی اور نشان ہے ← فشنگ ای میل، سیدھے حذف کریں، اِس میں کوئی لنک نہ دبائیں۔
فشنگ ای میل تقریباً اصل جیسی بنی ہوتی ہے: لوگو، ترتیب، الفاظ سب نقل، لنک بھی سرکاری سائٹ کی شکل میں۔ آپ گھبراہٹ میں اندر کلک کر کے اکاؤنٹ اور پاس ورڈ ڈال دیں، تو پھنس گئے۔ اینٹی فشنگ کوڈ کا کمال یہی ہے کہ یہ نشان آپ اور پلیٹ فارم کے بیچ کا "خفیہ اشارہ" ہے، جو دھوکے باز کو عموماً معلوم نہیں ہوتا۔ مگر یہ لیک ہو سکتا ہے (مثلاً آپ نے کبھی اِس کوڈ والی ای میل کا اسکرین شاٹ کسی کو بھیجا ہو)؛ شبہ ہو تو "Security" سیٹنگز میں اسے بدل دیں۔ اس لیے یہ پہلی چھلنی ہے، اجازت نامہ نہیں: اشارہ دیکھیں، بھیجنے والے کا پتا دیکھیں، اور ہر حساس کام خود سرکاری سائٹ یا ایپ کھول کر کریں۔
کیسے فعال کریں: اِسی طرح "Security" سیٹنگز میں "Anti-Phishing Code" ڈھونڈیں، ایسا نشان مقرر کریں جو آپ کو یاد رہے مگر آسانی سے اندازہ نہ ہو، محفوظ کریں۔ اِس کے بعد سرکاری ای میل میں اِس نشان کی جگہ پر دھیان رکھیں، اور ہر بار پہلے اسے دیکھنے کی عادت ڈالیں۔
04نکالنے کی وائٹ لسٹ: آخری دروازے پر پہرہ
نکالنے کی وائٹ لسٹ (جسے ایڈریس وائٹ لسٹ بھی کہتے ہیں) کا مطلب یہ ہے: فعال کرنے کے بعد آپ کا اکاؤنٹ صرف اُنہی پتوں پر سکے نکال سکتا ہے جو آپ نے پہلے سے شامل اور تصدیق کیے ہوں، اجنبی پتوں پر نہیں نکل سکتے۔
یہ ہیکنگ سے بچاؤ کا آخری دروازہ ہے۔ بدترین صورت تصور کریں — کوئی کسی طرح آپ کے اکاؤنٹ میں گھس گیا اور سکے نکالنا چاہتا ہے۔ اگر آپ نے وائٹ لسٹ فعال کر رکھی ہے اور سامنے والے کا پتا فہرست میں نہیں، تو وہ نکال نہیں پائے گا۔ وائٹ لسٹ سے الگ ایک اور سوئچ ہے جسے وائٹ لسٹ نکالنے کی حد کہتے ہیں: یہ فعال ہو تو نئے شامل کیے گئے پتے پر کچھ وقفہ (انتظار کا وقت سیٹنگز پیج میں چُنا جاتا ہے، پیج پر جو دکھے وہی مانیں) گزرنے کے بعد ہی نکالا جا سکتا ہے، جس سے آپ کو خرابی پکڑ کر اکاؤنٹ منجمد کرنے کا موقع ملتا ہے۔ یہ حد بند بھی کی جا سکتی ہے؛ بہتر ہے اسے فعال رکھیں۔
اِس کی اہمیت کو ایک اور زاویے سے سمجھیں: پہلے والے پاس ورڈ، 2FA اور اینٹی فشنگ کوڈ، سب کا مقصد ہر طرح بُرے بندے کو اندر نہ آنے دینا ہے؛ جبکہ نکالنے کی وائٹ لسٹ ایک قدم پیچھے کا دفاع ہے — اگر بُرا بندہ واقعی اندر آ ہی گیا، تو یہ پیسے کی جانب پر پہرہ دیتی ہے۔ ایسی ایک اور تہہ ہو تو پہلے والے دفاع ٹوٹ بھی جائیں، کسی کے لیے آپ کی لاعلمی میں سکے فوراً کسی نئے پتے پر نکالنا مشکل ہو جاتا ہے — بشرطیکہ وائٹ لسٹ اور نکالنے کی حد دونوں فعال ہوں۔ یہ وقت دلاتی ہے، مکمل ضمانت نہیں۔ پیسے رکھنے والے اکاؤنٹ کے لیے یہ "کچھ ہو جائے تب بھی ایک گنجائش بچ جائے" والی ترتیب وہی ہے جو آپ کو خود ہی اپنے اوپر لگا لینی چاہیے۔
کیسے استعمال کریں: "Security" یا نکالنے کی سیٹنگز میں "نکالنے کی ایڈریس وائٹ لسٹ" کھولیں، اپنے والیٹ کے اور باقاعدہ استعمال ہونے والے چند وصولی پتے شامل کریں۔ روزمرہ نکالنا انہی چند سے کریں، تیز بھی اور محفوظ بھی۔ عارضی طور پر کسی نئے پتے پر نکالنا ہو تو نیا پتا پہلے سے وائٹ لسٹ میں شامل کر کے، ٹھنڈک کا وقفہ گزرنے کے بعد نکال لیں۔
وائٹ لسٹ سے آنے والی وہ ذرا سی زحمت کہ "کسی بھی پتے پر فوراً نہیں نکال سکتے"، جان بوجھ کر رکھی گئی ہے — یہ ذرا سی غیر سہولت کے بدلے ہیکنگ کے وقت ردِعمل کا وقت دیتی ہے۔ عادت پڑ جائے تو آپ کو پتا چلے گا کہ روزمرہ تو وہی چند باقاعدہ پتے ہیں، اور وائٹ لسٹ ذرا بھی آڑے نہیں آتی۔
05چند اور آسان سیٹنگز
بنیادی تین کے علاوہ، چند ایسی ہیں جو ایک دو منٹ میں مضبوطی بڑھا دیتی ہیں:
- آلہ/لاگ اِن انتظام — وقتاً فوقتاً "لاگ اِن آلات" اور "لاگ اِن تاریخ" پر ایک نظر ڈالیں، کوئی اجنبی آلہ نظر آئے تو اسے ہٹا کر پاس ورڈ بدل دیں۔
- الگ مضبوط پاس ورڈ — اکاؤنٹ کا پاس ورڈ ای میل اور کسی اور سائٹ سے نہ ملے؛ ایک لمبا، چھوٹے بڑے حروف، نمبر اور علامات والا۔
- خود ای میل پر بھی 2FA — آپ کی رجسٹریشن ای میل اکاؤنٹ کی "اصل کنجی" ہے، ای میل ہیک ہو جائے تو سارا دروازہ کھل جاتا ہے، اس لیے ای میل پر بھی دو مرحلوں والی تصدیق فعال کریں۔
- نکالنے/ٹریڈنگ پاس ورڈ (اگر ہو) — کچھ سکیورٹی آپشن حساس عمل کے لیے ایک الگ تہہ کی تصدیق جوڑتے ہیں، ضرورت کے مطابق فعال کریں۔
اِن کی مخصوص جگہیں اور تازہ ترین آپشن، آپ کے اکاؤنٹ کے "Security" صفحے پر جو دکھائے جائیں اور بائننس کے سرکاری مدد مرکز کی موجودہ وضاحت کے مطابق ہی معتبر ہیں۔ اکاؤنٹ سکیورٹی کے عمومی اصول منظم انداز میں سمجھنا ہو تو Investopedia کی دو مرحلوں والی تصدیق (2FA) کی وضاحت بھی پڑھ سکتے ہیں، اصول سمجھ آ جائے تو سیٹنگز کرتے وقت اندھیرے میں ہاتھ نہیں مارنا پڑتا۔
ایک بار پھر: بائننس واضح لکھتا ہے کہ اُس کا سپورٹ عملہ کسی بھی وجہ سے نہ آپ سے کوئی حساس معلومات مانگے گا، نہ کسی پتے پر رقم بھجوائے گا۔ "سپورٹ آپ سے تصدیقی کوڈ مانگے"، "انعام نکلا ہے، پہلے کچھ سکے بھیج کر تصدیق کریں"، "اکاؤنٹ منجمد ہے، لنک دبا کر کھولیں" — اِن سب کو دھوکا سمجھیں، اور جو بھی مانگے اسے پاس ورڈ، 2FA کوڈ یا والیٹ کا سیڈ فریز نہ دیں۔ سیڈ فریز اتنا اہم کیوں ہے، دیکھیں سیڈ فریز اور پرائیویٹ کی کیا ہیں۔
FAQعام سوالات
ایس ایم ایس تصدیق اور تصدیق کنندہ ایپ، صرف ایک فعال کرنا کافی ہے؟
تصدیق کنندہ ایپ کو بنیادی بنانے کا مشورہ ہے، کیونکہ یہ ایس ایم ایس نیٹ ورک پر منحصر نہیں اور نسبتاً زیادہ مستحکم ہے۔ ایس ایم ایس کو معاون کے طور پر رکھ سکتے ہیں۔ جو بھی استعمال کریں، تصدیق کنندہ کی ریکوری کی ایک نقل آف لائن محفوظ ضرور رکھیں، تاکہ موبائل بدلتے وقت باہر بند نہ ہوں۔
اینٹی فشنگ کوڈ لیک ہو جائے تو کیا کوئی اِس کا غلط استعمال کر سکتا ہے؟
ہاں، ہو سکتا ہے۔ یہ کوڈ سرکاری ای میل میں دکھتا ہے، اس لیے اُس ای میل کا اسکرین شاٹ کہیں شیئر ہو جائے تو کوڈ عام ہو جاتا ہے۔ یہ خود کوئی پاس ورڈ نہیں، اِس سے لاگ اِن یا منتقلی نہیں ہو سکتی؛ مگر جس دھوکے باز کے ہاتھ یہ لگ جائے وہ اسے جعلی ای میل میں ڈال کر اصل جیسا دکھا سکتا ہے۔ لیک ہونے کا شبہ ہو تو سکیورٹی سیٹنگز میں اسے بدل دیں؛ اور کوڈ والی ای میل میں بھی بھیجنے والے کا پتا ضرور دیکھیں، حساس کام ہمیشہ خود سرکاری سائٹ یا ایپ کھول کر کریں۔
نکالنے کی وائٹ لسٹ فعال کر لی، اب عارضی طور پر کسی نئے پتے پر نکالنا ہو تو؟
نیا پتا وائٹ لسٹ میں شامل کر لیں، اگر وائٹ لسٹ نکالنے کی حد (whitelist withdrawal limit) فعال ہے تو نئے پتے پر سیٹنگز پیج میں آپ کا چُنا ہوا وقفہ گزرنے کے بعد ہی سکے نکل سکتے ہیں۔ یہ ذرا سی زحمت جان بوجھ کر رکھی گئی ہے، مقصد یہ ہے کہ ہیکنگ کی صورت میں ردِعمل کا وقت ملے۔ ضرورت سے پہلے ہی شامل کر لیں تو ٹھیک رہتا ہے۔