ការកំណត់សុវត្ថិភាពត្រូវធ្វើបន្ទាប់ពីបើកគណនី៖ 2FA, លេខកូដប្រឆាំង phishing, បញ្ជីសផ្ទាល់ដកប្រាក់
គណនីបើករួច បញ្ជាក់អត្តសញ្ញាណក៏ឆ្លងផុតហើយ ជំហានបន្ទាប់ដែលងាយគិតដល់ គឺប្រញាប់ទៅទិញកាក់ភ្លាម—ខ្ញុំយល់ពីអារម្មណ៍នោះ ប៉ុន្តែខ្ញុំណែនាំដោយស្មោះថា ឈប់ដប់នាទីសិន ធ្វើការកំណត់សុវត្ថិភាពឱ្យរួច។ មូលហេតុជាក់ស្ដែងណាស់៖ ក្រោយមកគណនីផ្សារនេះត្រូវដាក់ប្រាក់ចូល ហើយក្រៅពីទីផ្សារ គណនីដែលត្រូវលួច ឬត្រូវ phishing បោកយក ក៏អាចធ្វើឱ្យប្រាក់បាត់ទាំងមូលដែរ។ ការកំណត់ទាំងនេះចំណាយពេលអ្នកដប់ប៉ុន្មាននាទី តែទប់ស្កាត់ហានិភ័យដែលក្រោយមកអាចបាត់បង់ទាំងមូល។ មកធ្វើម្ដងមួយៗ។
01ហេតុអ្វីបន្ទាប់ពីបើកគណនី រឿងដំបូងគឺសុវត្ថិភាព
អ្នកថ្មីតែងតែមានការយល់ច្រឡំមួយ៖ ឥឡូវនេះគណនីខ្ញុំគ្មានលុយប៉ុន្មានទេ ទោះត្រូវលួចក៏ខាតមិនប៉ុន្មាន រង់ចាំលុយច្រើនទើបកំណត់។ បញ្ហាគឺ ពេលអ្នកទិញកាក់ ផ្ទេរប្រាក់រួចហើយ ត្រឡប់មកបំពេញការកំណត់វិញ ឬភ្លេច ឬក៏យឺតពេលហើយ—ការលួចគណនីនិង phishing តែងតែកើតឡើងនៅចន្លោះ «មិនទាន់មានពេល» នោះឯង។
តក្កនៃការកំណត់សុវត្ថិភាពសាមញ្ញណាស់៖ វាមិនជួយអ្នករកលុយទេ ប៉ុន្តែវាទប់ការខាតបង់នៅខាងក្រៅទ្វារពេលអ្នកមានរឿង។ នេះជារឿងវិនិយោគម្ដង តែទទួលផលរយៈពេលវែង ដូច្នេះធ្វើកាន់តែឆាប់កាន់តែល្អ។ បីយ៉ាងខាងក្រោមនេះជាស្នូល។
និយាយដោយត្រង់ៗ៖ ទ្រព្យគ្រីបតូនិងគណនីធនាគារមានភាពខុសគ្នាធំមួយ—ច្រើនពេលផ្ទេរចេញទៅហើយតាមរកវិញមិនបាន។ ធនាគារផ្ទេរខុស នៅអាចប្ដឹងបង្កកបាន តែ on-chain ដកប្រាក់មួយលើកដែលបញ្ជាក់រួច ស្ទើរតែដូចទឹកដែលចាក់ចេញ។ ដោយសារលក្ខណៈនេះ សោនៅខាងមុខទ្វារទើបសំខាន់ខ្លាំង។ អ្នកមិនអាចសង្ឃឹមថា «មានរឿងទើបដោះស្រាយ» ទេ មានតែពឹងលើការតាំងជើងការពារទុកជាមុន។ នេះក៏ជាមូលហេតុ ដែលខ្ញុំដាក់អត្ថបទសុវត្ថិភាពនេះមុនការទិញកាក់ ហើយផ្ដាំផ្ញើម្ដងហើយម្ដងទៀតឱ្យអ្នកធ្វើសិន។
02ការផ្ទៀងផ្ទាត់ពីរជាន់ (2FA)៖ សោចម្បងរបស់គណនី
2FA មានន័យថា៖ ពេលចូលគណនី ឬធ្វើប្រតិបត្តិការរសើប ក្រៅពីពាក្យសម្ងាត់ ត្រូវបញ្ចូលលេខកូដប្រែប្រួលមួយទៀត។ ដូច្នេះ ទោះបីពាក្យសម្ងាត់ត្រូវគេលួចក៏ដោយ គេមានតែពាក្យសម្ងាត់ក៏ចូលមិនបាន—ព្រោះលេខកូដដែលប្ដូរម្ដងរៀងរាល់សាមសិបវិនាទីនោះ នៅក្នុងទូរស័ព្ទរបស់អ្នក។ នេះជាសោសំខាន់ជាងគេរបស់គណនី។
2FA មានពីរប្រភេទចម្បង មានតួនាទីផ្សេងគ្នា៖
- កម្មវិធីផ្ទៀងផ្ទាត់ (Google Authenticator / Authenticator)—ដំឡើង App, ស្កេន QR code ដែល Binance ផ្ដល់ឱ្យ ក្រោយមកវាបង្កើតលេខកូដប្រែប្រួល offline។ មិនពឹងលើបណ្ដាញ SMS មានស្ថេរភាពជាង គួរកំណត់ជាចម្បង។
- ការផ្ទៀងផ្ទាត់ SMS—ភ្ជាប់លេខទូរស័ព្ទទទួលលេខកូដ SMS។ ងាយធ្វើ តែ SMS មិនសូវមានស្ថេរភាព មានហានិភ័យត្រូវលួចចាប់ សមនឹងធ្វើជាជំនួយ។
ជំហានភ្ជាប់កម្មវិធីផ្ទៀងផ្ទាត់៖ទៅការកំណត់ «សុវត្ថិភាព» របស់ Binance រក «Authenticator / កម្មវិធីផ្ទៀងផ្ទាត់» → វាផ្ដល់ QR code និងលេខកូដមួយខ្សែ → ប្រើ App ផ្ទៀងផ្ទាត់ស្កេន → បំពេញលេខកូដ 6 ខ្ទង់ដែល App បង្កើតត្រឡប់ទៅបញ្ជាក់។
សម្រាប់កម្មវិធីផ្ទៀងផ្ទាត់ អ្នកក៏អាចប្រើកម្មវិធីរបស់ Binance ផ្ទាល់ គឺ Binance Authenticator ជំនួស Google Authenticator បានដែរ; យោងតាមអត្ថបទប្លុករបស់ Binance ឆ្នាំ 2023 វារក្សាទិន្នន័យនៅលើឧបករណ៍របស់អ្នក មិនមែនលើ cloud ទេ។ Binance ក៏គាំទ្រ passkey ដែរ៖ មជ្ឈមណ្ឌលជំនួយសរសេរថា ត្រូវការ App Binance កំណែ 2.60 ឡើងទៅ នៅលើ iOS 16 / Android 9 ឡើងទៅ ហើយផ្លូវចូលគឺក្នុង App៖ [Account Center] → [Security] → [Passkeys (Biometrics)] → [Add Passkey]។
ពេលភ្ជាប់កម្មវិធីផ្ទៀងផ្ទាត់ លេខកូដ (recovery key) ដែលលេចនៅលើអេក្រង់នោះ ត្រូវ backup មួយច្បាប់ឱ្យបាន—សរសេរទុក offline ហើយរក្សាទុកនៅកន្លែងសុវត្ថិភាព កុំទុកតែក្នុងទូរស័ព្ទតែមួយ។ ប្រសិនបើទូរស័ព្ទបាត់ App លុបខុស ឬប្ដូរម៉ាស៊ីនថ្មី ត្រូវពឹងលើលេខកូដនេះទើបស្ដារ 2FA នៅឧបករណ៍ថ្មីបាន។ បើគ្មាន backup អ្នកអាចត្រូវចាក់សោនៅខាងក្រៅគណនីខ្លួនឯង មានតែតាមផ្លូវសេវាអតិថិជន ដែលយឺតនិងពិបាក។
លេខកូដប្រែប្រួលរបស់កម្មវិធីផ្ទៀងផ្ទាត់ និងលេខកូដ SMS តាមលក្ខណៈគឺដូចពាក្យសម្ងាត់ ជារបស់ផ្ទាល់ខ្លួនអ្នកម្នាក់ឯង។ អ្នកណាក៏ដោយ (រួមទាំងអ្នកដែលអះអាងថាជាសេវាអតិថិជន) សុំលេខកូដនេះពីអ្នក គឺជាមនុស្សបោក។ វេទិកាស្របច្បាប់មិនសុំលេខកូដ 2FA ពីអ្នកតាមរយៈ chat ឬទូរស័ព្ទទេ។
03លេខកូដប្រឆាំង phishing៖ ស្គាល់អ៊ីមែលក្លែងក្លាយភ្លែតៗ
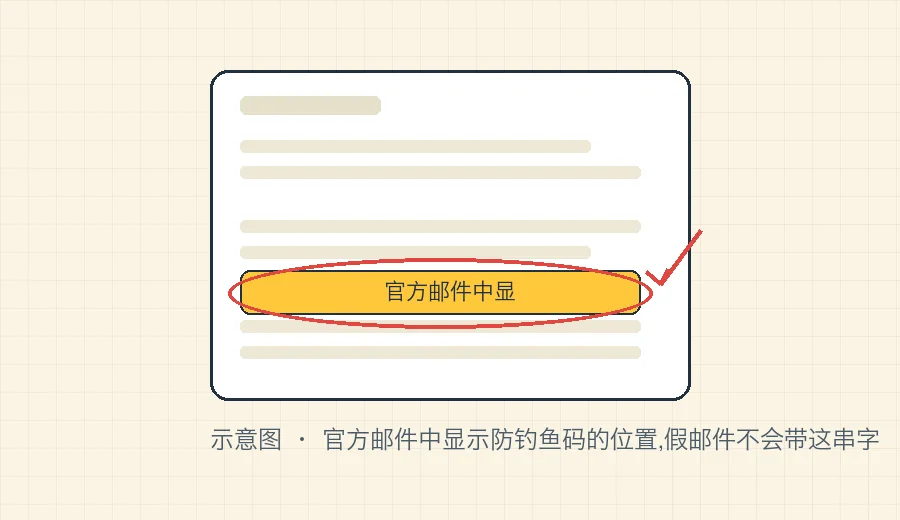
យ៉ាងនេះអ្នកថ្មីច្រើនមិនធ្លាប់ឮ តែមានប្រយោជន៍ខ្លាំង។ លេខកូដប្រឆាំង phishing គឺជាខ្សែអក្សរដែលអ្នកកំណត់ខ្លួនឯង (ដូចជាពាក្យបញ្ជាមួយ ឬក្រុមតួអក្សរមួយ)។ កំណត់រួច អ៊ីមែលផ្លូវការដែល Binance ផ្ញើមកអ្នកនឹងភ្ជាប់ខ្សែអក្សរនេះ ឯអ៊ីមែលក្លែងក្លាយដែលមនុស្សបោកក្លែងធ្វើ ដោយមិនដឹងថាអ្នកកំណត់អ្វី ភ្ជាប់មិនបាន។
ដូច្នេះពេលអ្នកទទួលអ៊ីមែលប្រភេទ «គណនីមានបញ្ហា» «សូមផ្ទៀងផ្ទាត់» អ្នកមើលឱ្យឃើញថាមានលេខកូដប្រឆាំង phishing របស់អ្នកឬអត់ ពិតក្លែងស្គាល់ភ្លាមៗ៖
- ភ្ជាប់លេខកូដប្រឆាំង phishing របស់អ្នក → ភាគច្រើនជាអ៊ីមែលផ្លូវការ ប៉ុន្តែនៅតែត្រូវពិនិត្យអាសយដ្ឋានអ្នកផ្ញើ កុំចុចតំណក្នុងនោះ។ ចង់ចូលគណនី ដកប្រាក់ ឬប្ដូរការកំណត់ សូមបើកគេហទំព័រ ឬកម្មវិធីផ្លូវការដោយខ្លួនឯង។
- មិនភ្ជាប់ ឬភ្ជាប់ខ្សែអក្សរផ្សេង → អ៊ីមែល phishing លុបចោលភ្លាម កុំចុចតំណណាមួយក្នុងនោះ។
អ៊ីមែល phishing ធ្វើស្ទើរតែដូចពិត៖ logo, ប្លង់, ពាក្យពេចន៍ ក្លែងតាមទាំងអស់ តំណក៏ក្លែងធ្វើដូចគេហទំព័រផ្លូវការ អ្នកប្រញាប់ចុចចូលបញ្ចូលឈ្មោះគណនីពាក្យសម្ងាត់ ជាប់អន្ទាក់ភ្លាម។ ភាពអស្ចារ្យនៃលេខកូដប្រឆាំង phishing គឺ ខ្សែអក្សរនេះជា «ពាក្យសម្ងាត់» រវាងអ្នកនិងវេទិកា មនុស្សបោកជាធម្មតាមិនដឹង។ ប៉ុន្តែវាអាចធ្លាយបាន (ឧ. អ្នកធ្លាប់ផ្ញើរូបថតអេក្រង់អ៊ីមែលដែលមានវាទៅអ្នកដទៃ) បើសង្ស័យ សូមប្ដូរវាក្នុងការកំណត់ «សុវត្ថិភាព»។ ដូច្នេះវាជាតម្រងដំបូង មិនមែនសំបុត្រឆ្លងកាត់ទេ៖ មើលពាក្យសម្ងាត់ មើលអាសយដ្ឋានអ្នកផ្ញើ ហើយប្រតិបត្តិការរសើបទាំងអស់ត្រូវចូលតាមគេហទំព័រ ឬកម្មវិធីផ្លូវការដោយខ្លួនឯង។
បើកយ៉ាងណា៖ដូចគ្នាក្នុងការកំណត់ «សុវត្ថិភាព» រក «Anti-Phishing Code / លេខកូដប្រឆាំង phishing» កំណត់ខ្សែអក្សរមួយដែលអ្នកចាំបាន ហើយមិនងាយទាយ រក្សាទុក។ ក្រោយមកកត់សម្គាល់ទីតាំងខ្សែអក្សរនេះក្នុងអ៊ីមែលផ្លូវការ បង្កើតទម្លាប់មើលវាជាមុនរាល់ពេល។
04បញ្ជីសផ្ទាល់ដកប្រាក់៖ ការពារច្រកចុងក្រោយ
បញ្ជីសផ្ទាល់ដកប្រាក់ (ហៅម្យ៉ាងទៀតថា បញ្ជីសផ្ទាល់អាសយដ្ឋាន) មានន័យថា៖ បើករួច គណនីរបស់អ្នកអាចដកកាក់តែទៅអាសយដ្ឋានដែលអ្នកបន្ថែមនិងបញ្ជាក់ទុកជាមុនប៉ុណ្ណោះ អាសយដ្ឋានចម្លែកដកមិនចេញ។
យ៉ាងនេះជាច្រកចុងក្រោយប្រឆាំងការលួចគណនី។ ស្រមៃករណីអាក្រក់បំផុត—មានគេមិនដឹងធ្វើដូចម្ដេចចូលគណនីអ្នក ចង់ដកកាក់ចេញ។ បើអ្នកបើកបញ្ជីសផ្ទាល់ ហើយអាសយដ្ឋានរបស់គេមិននៅក្នុងបញ្ជី គេដកមិនចេញ។ ក្រៅពីបញ្ជីស នៅមានកុងតាក់ដាច់ដោយឡែកមួយទៀតឈ្មោះ ដែនកំណត់ដកប្រាក់បញ្ជីស៖ បើបើក អាសយដ្ឋានដែលទើបបន្ថែមត្រូវរង់ចាំមួយរយៈ (រយៈពេលរង់ចាំជ្រើសនៅទំព័រការកំណត់ យកតាមអ្វីដែលទំព័របង្ហាញ) ទើបអាចដកទៅបាន ដែលផ្ដល់ឱកាសឱ្យអ្នករកឃើញការខុសប្រក្រតី ហើយបង្កកគណនី។ ដែនកំណត់នេះអាចបិទបាន ប៉ុន្តែគួរបើកទុក។
មើលពីមុំផ្សេងដើម្បីយល់តម្លៃរបស់វា៖ ពាក្យសម្ងាត់, 2FA, លេខកូដប្រឆាំង phishing ខាងមុខ សុទ្ធតែព្យាយាមមិនឱ្យមនុស្សអាក្រក់ចូលមក ឯបញ្ជីសផ្ទាល់ដកប្រាក់ជាខ្សែការពារថយក្រោយមួយជំហាន—ប្រសិនបើមនុស្សអាក្រក់ចូលមកមែន វាគ្រប់គ្រងលុយទៅណា។ មានខ្សែការពារបែបនេះមួយទៀត ទោះបីខ្សែការពារខាងមុខត្រូវទម្លុះ ក៏គេពិបាកដកកាក់របស់អ្នកទៅអាសយដ្ឋានថ្មីភ្លាមៗ មុនអ្នកដឹងខ្លួន—លុះត្រាតែបញ្ជីស និងដែនកំណត់ដកប្រាក់ត្រូវបានបើកទាំងពីរ។ វាទិញពេលវេលាឱ្យអ្នក មិនមែនការធានាដាច់ខាតទេ។ សម្រាប់គណនីដែលដាក់ប្រាក់ ការរចនាបែប «ទោះមានរឿងក៏នៅមាន buffer» នេះ ជារឿងដែលអ្នកគួរបន្ថែមដោយខ្លួនឯង។
ប្រើយ៉ាងណា៖ក្នុងការកំណត់ «សុវត្ថិភាព» ឬការកំណត់ដកប្រាក់ បើក «បញ្ជីសផ្ទាល់អាសយដ្ឋានដកប្រាក់» បន្ថែមអាសយដ្ឋានទទួលប្រាក់ដែលអ្នកប្រើញឹកញាប់ពីរបីចូល។ ដកប្រាក់ប្រចាំថ្ងៃក៏ដើរតាមពីរបីនេះ ទាំងលឿនទាំងសុវត្ថិភាព។ ចង់ដកទៅអាសយដ្ឋានថ្មីបណ្ដោះអាសន្ន បន្ថែមអាសយដ្ឋានថ្មីចូលបញ្ជីសផ្ទាល់ជាមុន រង់ចាំផុតរយៈពេលត្រជាក់ទើបដកគ្រប់គ្រាន់ហើយ។
ការរំខានបន្តិច «មិនអាចដកទៅអាសយដ្ឋានណាក៏បាន» ដែលបញ្ជីសផ្ទាល់នាំមក គឺរចនាដោយចេតនា—វាប្ដូរភាពមិនស្រួលបន្តិចបន្តួច យកពេលប្រតិកម្មពេលត្រូវលួចគណនី។ ស៊ាំទៅ អ្នកនឹងឃើញថា ប្រចាំថ្ងៃពិតជាមានតែពីរបីអាសយដ្ឋានញឹកញាប់ បញ្ជីសផ្ទាល់មិនរំខានសោះឡើយ។
05បន្ថែមការកំណត់ងាយៗមួយចំនួនទៀត
ក្រៅពីបីយ៉ាងស្នូល នៅមានពីរបីយ៉ាងដែលចំណាយមួយពីរនាទីអាចពង្រឹង៖
- ការគ្រប់គ្រងឧបករណ៍/ការចូលគណនី—មើល «ឧបករណ៍ចូលគណនី» «ប្រវត្តិចូលគណនី» ជាប្រចាំ ឃើញឧបករណ៍ដែលមិនស្គាល់ ត្រូវលុបចេញហើយប្ដូរពាក្យសម្ងាត់។
- ពាក្យសម្ងាត់រឹងមាំឯករាជ្យ—ពាក្យសម្ងាត់គណនីកុំឱ្យដូចអ៊ីមែល កុំដូចគេហទំព័រផ្សេង ខ្សែវែងបន្តិច លាយអក្សរធំតូចលេខនិងសញ្ញា។
- អ៊ីមែលខ្លួនឯងក៏បើក 2FA—អ៊ីមែលចុះឈ្មោះរបស់អ្នកជា «កូនសោចម្បង» របស់គណនី អ៊ីមែលត្រូវទម្លុះ ស្មើនឹងបើកទ្វារធំ ដូច្នេះអ៊ីមែលខ្លួនឯងក៏ត្រូវបើកការផ្ទៀងផ្ទាត់ពីរជាន់។
- ពាក្យសម្ងាត់ដកប្រាក់/ទិញលក់ (បើមាន)—ការកំណត់សុវត្ថិភាពខ្លះអាចបន្ថែមការផ្ទៀងផ្ទាត់មួយជាន់ទៀតសម្រាប់ប្រតិបត្តិការរសើប បើកតាមតម្រូវការ។
ច្រកចូលជាក់លាក់និងជម្រើសថ្មីៗរបស់ការកំណត់ទាំងនេះ សូមយោងតាមអ្វីដែលទំព័រ «សុវត្ថិភាព» របស់គណនីអ្នកបង្ហាញជាក់ស្ដែង និងការពន្យល់បច្ចុប្បន្ននៅមជ្ឈមណ្ឌលជំនួយផ្លូវការ Binance។ ចង់យល់គោលការណ៍ទូទៅនៃសុវត្ថិភាពគណនីជាប្រព័ន្ធ ក៏អាចអាន ការពន្យល់របស់ Investopedia ស្ដីពីការផ្ទៀងផ្ទាត់ពីរជាន់ (2FA) យល់ពីគោលការណ៍ ពេលកំណត់នឹងមិនធ្វើដោយងងឹត។
សូមបញ្ជាក់ម្ដងទៀត៖ Binance សរសេរច្បាស់ថា បុគ្គលិកសេវាកម្មអតិថិជនរបស់ខ្លួន មិនដែលសុំឱ្យអ្នកបង្ហាញព័ត៌មានរសើប ឬផ្ញើប្រាក់ទៅអាសយដ្ឋានណាមួយ ដោយហេតុផលអ្វីក៏ដោយ។ គ្រប់ករណី «សេវាអតិថិជនឱ្យអ្នករាយលេខកូដ» «ឈ្នះរង្វាន់ ផ្ទេរកាក់បន្តិចសិនធ្វើការផ្ទៀងផ្ទាត់» «គណនីត្រូវបង្កក ចុចតំណដោះ» សូមចាត់ទុកថាជាការបោក ហើយកុំឱ្យពាក្យសម្ងាត់ លេខកូដ 2FA ឬ seed phrase កាបូបដល់អ្នកណាដែលសុំ។ ហេតុអ្វី seed phrase សំខាន់ម្ល៉េះ មើលSeed phrase និង private key ជាអ្វី។
FAQសំណួរញឹកញាប់
លេខកូដ SMS និងកម្មវិធីផ្ទៀងផ្ទាត់ បើកតែមួយគ្រប់គ្រាន់ទេ?
គួរផ្ដោតលើកម្មវិធីផ្ទៀងផ្ទាត់ (Authenticator) ជាចម្បង ព្រោះវាមិនពឹងលើបណ្ដាញ SMS ហើយមានស្ថេរភាពជាង។ SMS អាចទុកជាជំនួយ។ មិនថាប្រើបែបណា លេខកូដស្ដារ (recovery key) របស់កម្មវិធីផ្ទៀងផ្ទាត់ត្រូវ backup ទុក offline មួយច្បាប់ ដើម្បីពេលប្ដូរទូរស័ព្ទមិនត្រូវចាក់សោនៅខាងក្រៅ។
លេខកូដប្រឆាំង phishing បើធ្លាយចេញ គេយកទៅប្រើបានទេ?
អាចទៅរួច។ លេខកូដនេះបង្ហាញក្នុងអ៊ីមែលផ្លូវការ ដូច្នេះបើរូបថតអេក្រង់អ៊ីមែលនោះត្រូវចែកចាយ វាក៏ក្លាយជាសាធារណៈ។ វាមិនមែនជាពាក្យសម្ងាត់ ប្រើចូលគណនីឬផ្ទេរប្រាក់មិនបានទេ ប៉ុន្តែមនុស្សបោកដែលដឹងវា អាចដាក់វាក្នុងអ៊ីមែលក្លែងក្លាយ ឱ្យមើលទៅដូចពិត។ បើសង្ស័យថាធ្លាយ សូមប្ដូរវាក្នុងការកំណត់ «សុវត្ថិភាព»។ ទោះអ៊ីមែលមានលេខកូដនេះក៏ដោយ ត្រូវពិនិត្យអាសយដ្ឋានអ្នកផ្ញើ ហើយប្រតិបត្តិការរសើបត្រូវធ្វើដោយបើកគេហទំព័រ ឬកម្មវិធីផ្លូវការដោយខ្លួនឯង។
បើកបញ្ជីសផ្ទាល់ដកប្រាក់រួច បើចង់ដកទៅអាសយដ្ឋានថ្មីបណ្ដោះអាសន្ន ធ្វើយ៉ាងណា?
គ្រាន់តែបន្ថែមអាសយដ្ឋានថ្មីចូលក្នុងបញ្ជីសផ្ទាល់។ បើបើក «ដែនកំណត់ដកប្រាក់បញ្ជីស» (whitelist withdrawal limit) អាសយដ្ឋានថ្មីត្រូវរង់ចាំឱ្យផុតរយៈពេលដែលអ្នកបានជ្រើសនៅទំព័រការកំណត់ ទើបអាចដកកាក់ទៅបាន។ ការរំខានបន្តិចបន្តួចនេះ ត្រូវបានរចនាដោយចេតនា គោលដៅគឺផ្ដល់ពេលប្រតិកម្មពេលគណនីត្រូវលួច។ មុនត្រូវប្រើបន្ទាន់ បន្ថែមទុកជាមុនគ្រប់គ្រាន់ហើយ។